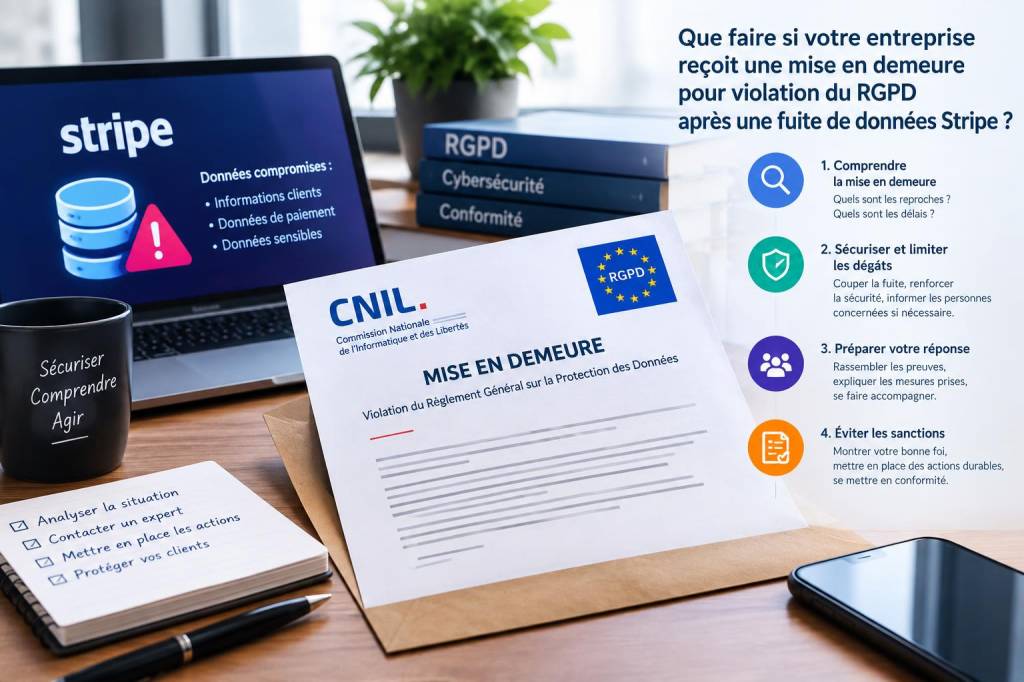
Recevoir une mise en demeure pour violation du RGPD après une fuite de données liée à Stripe est une situation qui peut rapidement devenir stressante et coûteuse. Je souhaite ici partager, de manière pratique et rassurante, les gestes prioritaires à accomplir, les obligations légales à connaître, et les stratégies de défense et de réduction du risque. Mon objectif : vous donner une feuille de route claire pour agir efficacement et protéger au mieux votre entreprise.
Comprendre immédiatement ce que signifie la mise en demeure
Une mise en demeure indique qu'une personne (ou une autorité) vous demande de réparer une violation alléguée. Dans le cas d'une fuite via Stripe — service de paiement tiers — il convient de distinguer plusieurs niveaux de responsabilité : qui a subi la fuite, quel type de données a été exposé, et si la fuite provient d'une défaillance de Stripe, d'une mauvaise configuration de votre côté, ou d'une compromission externe (phishing, compte administrateur piraté, etc.).
Avant toute chose, lisez attentivement la mise en demeure : elle précise généralement les faits reprochés, les articles du RGPD invoqués (souvent les principes de sécurité, minimisation, intégrité et confidentialité), les demandes (réparations, suppression, rectification, etc.) et un délai pour répondre. Ce document sert de point de départ pour construire votre réponse et votre stratégie de défense.
Actions immédiates à mener dans les 24-48 heures
- Isoler et contenir : si la fuite est encore active (ex. accès non autorisé à votre back-office ou à des clés API), changez immédiatement les accès concernés, révoquez les clés compromises et isolez les systèmes touchés.
- Activer votre cellule d’incident : informez le dirigeant, le DPO (si vous en avez un), le service IT et le service juridique. Si vous travaillez avec un prestataire sécurité ou un avocat (recommandé), contactez-les sans délai.
- Préserver les preuves : conservez logs, copies des fichiers, captures d’écran, échanges avec Stripe, et toute information pertinente sans modifier les éléments d’origine.
- Informer Stripe : contactez le support et votre gestionnaire Stripe pour obtenir des informations techniques sur l’incident, et vérifiez les logs d’audit et les journaux de connexions.
Évaluer vos obligations RGPD : notification à la CNIL et aux personnes concernées
Le RGPD impose deux obligations principales en cas de violation de données personnelles :
- Notifier la CNIL dans les 72 heures après avoir constaté la violation, sauf si la violation n’est pas susceptible d’engendrer un risque pour les droits et libertés des personnes.
- Informer les personnes concernées si la violation est susceptible d’engendrer un risque élevé pour leurs droits (ex. divulgation de données financières, d’identifiants, etc.).
Avant d’envoyer une notification, rassemblez les éléments suivants : nature et catégories de données concernées, nombre approximatif de personnes affectées, conséquences probables, mesures prises pour remédier à la violation et mesures envisagées pour atténuer les impacts. La notification doit être transparente, précise et ne pas minimiser l’événement.
Analyser la responsabilité contractuelle et technique
Dans le cas d’une fuite liée à Stripe, la première question est : quel est le rôle de chaque partie ? Stripe est typiquement sous-traitant pour les paiements. Vous êtes responsable du traitement des données que vous collectez et transmettez, et Stripe est responsable de sécuriser les infrastructures qu’il met à disposition.
Vérifiez :
- Le contrat de service (Terms of Service / DPA) avec Stripe : obligations de sécurité, notification d’incident, limitation de responsabilité et procédures de coopération.
- Vos contrats avec d’autres prestataires (hébergement, plugins, intégrateurs) qui pourraient avoir contribué à la faille.
- Les configurations techniques que vous contrôlez (ex. redirections, intégration JS, plugins tiers sur votre site) pour détecter une possible mauvaise implémentation.
Conduire une investigation technique et juridique approfondie
Vous devez documenter tout le processus : date et heure de détection, actions prises, échanges avec Stripe, mesures techniques appliquées, estimation des données exposées. Cette documentation servira à :
- Répondre à la mise en demeure et à la CNIL.
- Se défendre en cas de procédure judiciaire ou de demande d’indemnisation.
- Améliorer vos mesures de sécurité.
Sur le plan technique, demandez un rapport d’incident technique à Stripe et, si nécessaire, faites appel à un expert en cybersécurité indépendant pour auditer vos systèmes. Sur le plan juridique, préparez une réponse circonstanciée à la mise en demeure en expliquant les faits, les responsabilités, et les mesures correctrices.
Que répondre dans la mise en demeure ?
Votre réponse doit être factuelle, mesurée et complète. Elle doit mentionner :
- La reconnaissance de la réception de la mise en demeure et l’engagement à enquêter.
- Les éléments déjà établis concernant l’incident (chronologie, nature des données).
- Les mesures immédiates prises pour contenir la fuite.
- Les mesures correctrices et préventives envisagées (renforcement de la sécurité, formation, révision des contrats avec Stripe si nécessaire).
- Une proposition de dialogue ou de médiation si la mise en demeure sollicite réparation.
Évitez toute langue trop accusatrice sans preuves : privilégiez la coopération et démontrez votre volonté de réparer et d’améliorer.
Anticiper les suites : contentieux, indemnisation et prévention
Plusieurs scénarios sont possibles : la partie demanderesse peut accepter votre réponse, exiger une réparation financière, saisir la CNIL ou engager une action civile. Votre documentation et la manière dont vous avez respecté vos obligations (notamment la notification CNIL et la mise en œuvre de mesures correctrices) seront déterminantes.
Pour limiter le risque futur :
- Renforcez la sécurité : gestion des clés API, MFA, segmentation des accès, revue des droits.
- Revoyez vos contrats et DPAs avec Stripe et autres sous-traitants.
- Mettez en place un plan d’intervention en cas d’incident et organisez des exercices réguliers.
- Formez vos équipes au phishing et aux bonnes pratiques de sécurité.
Questions fréquentes que je reçois
- Stripe est responsable : puis-je m’exonérer ? Pas automatiquement. Votre responsabilité dépendra de la cause technique et des obligations contractuelles. La coopération avec Stripe et les preuves d’une mise en œuvre conforme de votre côté sont décisives.
- Dois-je forcément informer la CNIL ? Oui si la violation est susceptible d’engendrer un risque pour les droits et libertés des personnes. Si doute, il est préférable de notifier et d’expliquer les mesures prises.
- Quelle sanction risque mon entreprise ? Les sanctions vont de l’avertissement à des amendes administratives et, en cas de dommages, à des réparations civiles. La proportionnalité des mesures prises et votre coopération influencent fortement l’issue.
Si votre entreprise fait face à cette situation, n’hésitez pas à me contacter via Avocat Paris75 (https://www.avocat-paris75.fr). Je peux vous aider à analyser la mise en demeure, rédiger une réponse adaptée, coordonner l’enquête technique et défendre vos intérêts face à la CNIL ou devant les juridictions compétentes.